Documentation › Musées › Organisation et données
Expéditeur des courriels : SPF, DKIM, DMARC
L'adresse qui envoie les billets, confirmations et lettres : celle de l'éditeur, celle de la collectivité par sa messagerie (Zimbra), ou une délégation. Les enregistrements DNS pas à pas.
Les trois modes
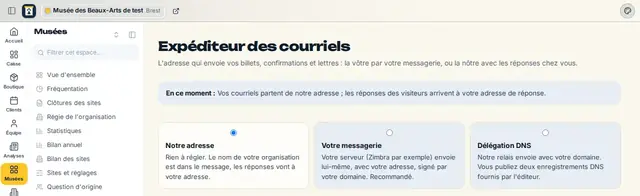
Musées, Expéditeur (seul le gérant change l'expéditeur) :
- Notre adresse : rien à régler. Les courriels partent de l'adresse de l'éditeur, le nom de votre organisation est dans le message et les réponses arrivent à votre Adresse de réponse.
- Votre messagerie : votre serveur (Zimbra par exemple) envoie lui-même, avec votre adresse, et le signe par votre domaine si la signature DKIM y est activée. C'est le mode recommandé.
- Délégation DNS : le relais de l'éditeur envoie avec votre domaine ; vous publiez deux enregistrements fournis par l'éditeur.
Le bandeau « En ce moment » dit quel mode sert vraiment.
Votre messagerie (relais Zimbra)
- La DSIN crée un compte d'envoi pour la caisse sur le serveur de messagerie et autorise l'adresse IP de sortie du serveur de l'éditeur (communiquée sur demande) à joindre le port de soumission.
- Votre serveur d'envoi (SMTP) : Serveur, Port (587 avec STARTTLS, recommandé, ou 465 avec Connexion TLS directe (port 465)), Identifiant, Mot de passe. Le mot de passe est gardé chiffré sur le serveur et n'est plus jamais affiché.
- Envoyer un essai à une adresse, puis Envoyer l'essai. Le relais ne sert qu'après un essai réussi ; jusque-là, les courriels partent de l'adresse de l'éditeur. Tout changement du serveur, du port, de l'identifiant, du mot de passe ou de l'adresse demande un nouvel essai.
Votre SPF et votre DKIM restent les vôtres : rien à ajouter pour la caisse. Si votre serveur ne signe pas encore vos messages en DKIM, la DSIN active cette signature pour le domaine sur le serveur de messagerie (Zimbra le permet) ; vérifiez ensuite dkim=pass sur un message reçu.
Délégation DNS
Vous ajoutez au SPF de votre domaine le mécanisme fourni par l'éditeur et publiez sa clé DKIM sous le Sélecteur DKIM indiqué. La délégation ne sert qu'une fois activée par l'éditeur sur son relais ; elle n'est activée pour aucune organisation aujourd'hui, et d'ici là les courriels partent de l'adresse de l'éditeur.
SPF, DKIM et DMARC pas à pas
- SPF : un enregistrement TXT sur le domaine, qui commence par
v=spf1, liste les serveurs autorisés à envoyer. Il ne doit y en avoir qu'un. Vérifiez-le avecnslookup -type=TXT votre-domaine.fr. - DKIM : la clé publique est un TXT sous
sélecteur._domainkey.votre-domaine.fr. Le sélecteur se lit dans l'en-tête DKIM-Signature d'un message reçu (s=...). Dans un message reçu, l'en-tête Authentication-Results doit diredkim=pass. - DMARC : un TXT sous
_dmarc.votre-domaine.fr. Commencez parv=DMARC1; p=none; rua=mailto:suivi d'une boîte qui reçoit les rapports. - Lisez les rapports quelques semaines : ils disent quels serveurs envoient en votre nom et si SPF ou DKIM passent alignés.
- Quand tous les envois légitimes passent, passez à
p=quarantine, puis éventuellementp=reject. Passer trop tôt fait perdre des courriels légitimes.
L'adresse de l'éditeur, vérifiée le 9 octobre 2026
Les courriels du mode « Notre adresse » partent de bonjour@caisse.bzh. Lecture des enregistrements publics, sans rien modifier :
- SPF : présent, il autorise un seul relais, celui de l'éditeur, et refuse tout autre serveur (
-all). - DMARC : présent sur _dmarc.caisse.bzh, en
p=none, avec des rapports envoyés à une boîte de l'éditeur. - DKIM : la clé publique n'a été trouvée sous aucun des sélecteurs courants interrogés. La signature n'est donc pas prouvée par le DNS seul ; elle se prouve sur l'en-tête d'un message reçu.
Recommandation de l'éditeur pour son domaine : garder p=none tant que les rapports n'ont pas été lus, puis passer en p=quarantine. Aucun changement DNS n'a été fait.
Pour aller plus loin
Contacts, consentements et RGPD
La fiche de chaque visiteur pour tous les sites, ses consentements prouvés, la fusion des doublons, l'export et l'effacement.
Connexion et annuaire de la collectivité
Comment les agents se connectent aujourd'hui, ce qui est possible avec l'annuaire de la collectivité, et ce qui ne l'est pas encore.
Une question sur ce guide ? Essayez-le en mode formation, ou écrivez-nous : bonjour@caisse.bzh. Pour un incident, voyez l'état du service.